
4 июня 2020, Четверг, 11:52
«Ростелеком»: 80% российских компаний не соблюдают базовых требований к паролям
Компания «Ростелеком-Солар», дочерняя структура ПАО «Ростелеком», провела исследование, которое показало, что около 80% компаний не соблюдают базовых правил парольной защиты. При этом практически в каждой тестируемой корпоративной сети специалистам по анализу защищенности удалось получить привилегии администратора. Реальному киберпреступнику это позволило бы скрытно развивать атаку, с большой вероятностью способную привести к краже финансовых средств или конфиденциальной информации.
Эксперты предупреждают: недостатки, связанные с паролями, могут привести к полной компрометации внутренней сети и утечке критически важных для организации конфиденциальных данных. Особенно опасно то, что эксплуатация таких недостатков не требует со стороны злоумышленников специальных технических средств и позволяет им долго оставаться незамеченными внутри корпоративной сети.
В основу исследования «Ростелеком-Солар» легли данные, полученные экспертами компании в ходе киберучений, тестирований на проникновение и проектов по анализу защищенности заказчиков из банковского сектора, сферы производства, информационных технологий, информационной безопасности и других. Имитация атак предполагала два сценария: проникновение в корпоративную сеть извне, а также имитацию действий внутреннего нарушителя.
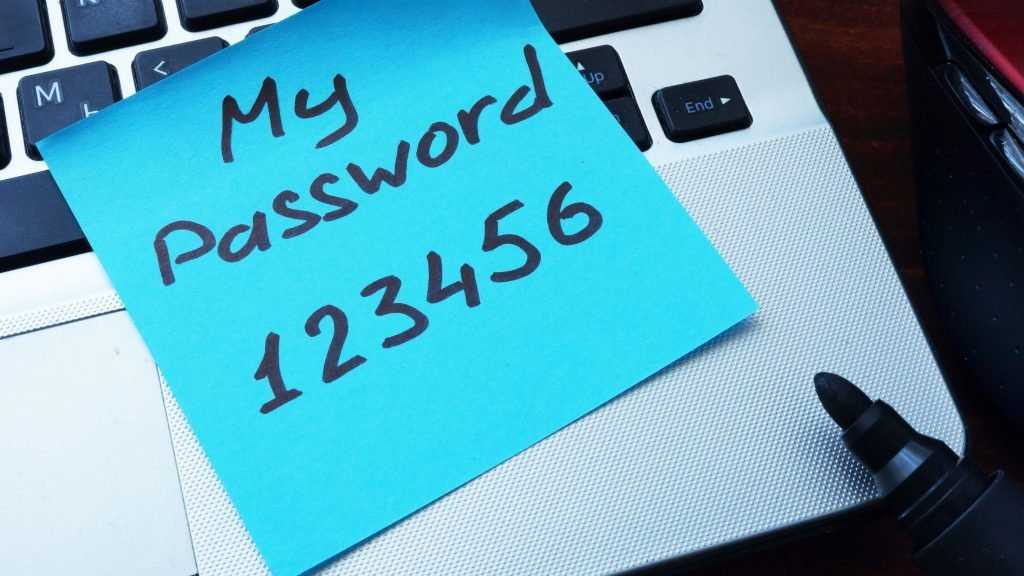
Самой распространенной ошибкой, выявленной при внешнем тестировании на проникновение, оказались пароли, установленные по умолчанию, слабые и легко подбираемые пароли пользовательских учетных записей (например, «admin/admin», «admin/12345» и т.п.), а также отсутствие блокировок учетных записей, что позволяет проводить атаки на подбор паролей.
Основной недостаток, обнаруженный при внутреннем тестировании на проникновение, – использование сотрудниками одинаковых паролей учетных записей с различными правами. Например, в целях безопасности системным администраторам, как правило, выдаются две учетные записи: пользовательская, в которой он работает по умолчанию, и привилегированная административная, используемая по мере необходимости. Однако часто администраторы в обоих случаях ставят одинаковые пароли, что сводит на нет принятые меры безопасности. Подобные недостатки эксперты «Ростелеком-Солар» эксплуатируют в большинстве исследуемых корпоративных сетей.
Еще одна распространенная ошибка – хранение учетных данных на общедоступных ресурсах в корпоративной сети или на самих ПК. например пароли в груповых политиках или записанные рядовым сотрудником пароли в текстовых файлах на рабочей станциях. В такой ситуации даже случайное попадание вредоносного ПО на машину одного сотрудника становится критической угрозой безопасности всей организации. Если злоумышленник попадает на машину пользователя и находит такой документ, он моментально получает управление привилегированными учетными записями, проникая вглубь компании.
В части организаций выявлены недостатки в парольных политиках для корпоративных учетных записей. В частности, к сотрудникам не предъявляются требования по длине создаваемых паролей и наличию в них спецсимволов (строчных и прописных букв, цифр, знаков). Ряд недостатков связан с частотой смены паролей: такое требование в одних компаниях отсутствует, а в других чрезмерно усилено (например, смена пароля каждый месяц), что обычно провоцирует сотрудников использовать слишком простые сочетания символов и записывать их на ненадежных носителях.
«Основная причина, которая ведет к подобным недостаткам – это человеческий фактор. Сотрудники компаний часто обладают недостаточной киберграмотностью и в результате стараются либо упростить пароли, либо хранят их в открытом доступе: в файле на компьютере или на стикере рядом с монитором. С другой стороны, сами системные администраторы порой недостаточно следят за тем, как хранятся учетные данные, или допускают создание пользователями слабых паролей. Нередко при заведении новых учетных записей в них по умолчанию устанавливается простой дефолтный пароль, который потом долго не меняют», – отмечает Александр Колесов, руководитель отдела анализа защищенности компании «Ростелеком-Солар».
Решить проблему, по мнению экспертов компании, можно введением двухфакторной аутентификации пользователей. Однако на данный момент из-за сложности организации и высокой стоимости услуги многие компании этого не делают. Более доступным вариантом является обучение сотрудников основам кибергигиены: объяснение правил создания надежных паролей и их безопасного хранения, в том числе с использованием специальных баз и программ.